ABD, kritik altyapısını hedef alan Çinli bilgisayar korsanlık ağını devre dışı bıraktı
ABD hükümetinin başlattığı operasyonların merkezinde Volt Typhoon adlı Çin hack ağı yer alıyor.
Amerika Birleşik Devletleri'nde (ABD) hükümet, son aylarda internete bağlı binlerce cihazı ele geçirmeyi başaran Çin hack ağı Volt Typhoon'un kapatıldığını duyurdu.
ABD Başkanı Joe Biden yönetimi, hem yaklaşan ABD başkanlık seçimlerine yönelik dış müdahalelerin hem de fidye yazılımların 2023 yılında ABD kurumsal donanımlarına zarar vermesini engellemeyi amaçlayan büyük bir operasyon başlattı.
Adalet Bakanlığı ve Federal Soruşturma Bürosu (FBI) tarafından ortaklaşa yürütülen operasyonda, korsan saldırılarının merkezinde yer alan Volt Typhoon ile bağlantılı unsurlar uzaktan devre dışı bırakıldı.
İçindekiler3 bölüm · başlığa tıklayarak ilgili bölüme geçin
Tayfun neydi?
Reuters haber ajansına konuşan iki Batılı güvenlik yetkilisi ve konuya aşina bir kişi, Volt Typhoon'un ilk kez Mayıs 2023'te ortaya çıktığını söyledi.
Ancak geçen yılın sonlarında bilgisayar korsanları operasyonlarının kapsamını genişletti ve bazı tekniklerini değiştirdi. Saldırıların çoğalması Beyaz Saray'ı ve aralarında çeşitli telekomünikasyon ve bulut bilişim şirketlerinin de bulunduğu özel teknoloji sektörünü alarma geçirdi.
İstihbarat yetkilileri, Typhoon Volt'u, limanlar, internet servis sağlayıcıları ve kamu hizmetleri de dahil olmak üzere Batı'nın kritik altyapısını tehlikeye atmaya yönelik daha geniş bir çabanın parçası olarak görüyor.
Reuters'e konuşan güvenlik araştırmacılarına göre grup, dünya çapında yönlendiriciler, modemler ve hatta internete bağlı güvenlik kameraları gibi savunmasız dijital cihazların kontrolünü ele geçirerek daha hassas hedefleri hedef almayı ve bunları saldırıları gizlemek için kullanmayı planlıyor.
"Botnet'ler" ile ilgili endişeler.
Botnet olarak bilinen uzaktan kontrol edilen sistemler grubu aslında yeni bir şey değil ve hem hükümet hem de bilgisayar korsanları, siber operasyonlarını aklamak için botnet ağlarını kullanıyor.
Bot ağları, bilgisayar ağlarındaki yabancı ayak izlerini izleyen siber savunucuların görünürlüğünü sınırladığından, güvenlik yetkilileri için birincil endişe kaynağı olarak görülüyor.
Çünkü bu yaklaşım, saldırganın aynı anda birden fazla kurbanı hızla hedeflemek istemesi nedeniyle çoğunlukla kökenlerini gizlemesine yardımcı olur.
Tayvan mercek altında
Ulusal güvenlik uzmanları, bu tür ihlallerin Çin'in Hint-Pasifik bölgesindeki ABD askeri operasyonlarını destekleyen veya hizmet veren önemli tesisleri uzaktan engellemesine olanak sağlayabileceğini söylüyor.
Reuters'a konuşan kaynaklar, Amerikalı yetkililerin bilgisayar korsanlarının Çin'in Tayvan'ı işgal etmesi durumunda Amerika'nın hazırlıklarını baltalamaya çalıştığından korktuğunu söyledi.
Mayıs ayında ABD, Kanada, Yeni Zelanda, Avustralya ve Birleşik Krallık Volt Tayfunu hakkında ilk kez uyarıda bulunduğunda, Çin Dışişleri Bakanlığı sözcüsü Mao Ning, bilgisayar korsanlığı iddialarının bu ülkelerin "toplu bir dezenformasyon kampanyası" olduğu yorumunu yapmıştı.
💬 Tartışma (0)
Henüz yorum yok. İlk yorumu siz yazın.
İlgili Haberler
 Güncel Haberler
Orkun Kökçü'nün sağ ayak sakatlığı nedeniyle Trabzonspor randevusunda yok
 Güncel Haberler
Okan Buruk, Galatasaray ile Süper Lig’de 150. karşılaşmasına çıkacak
 Güncel Haberler
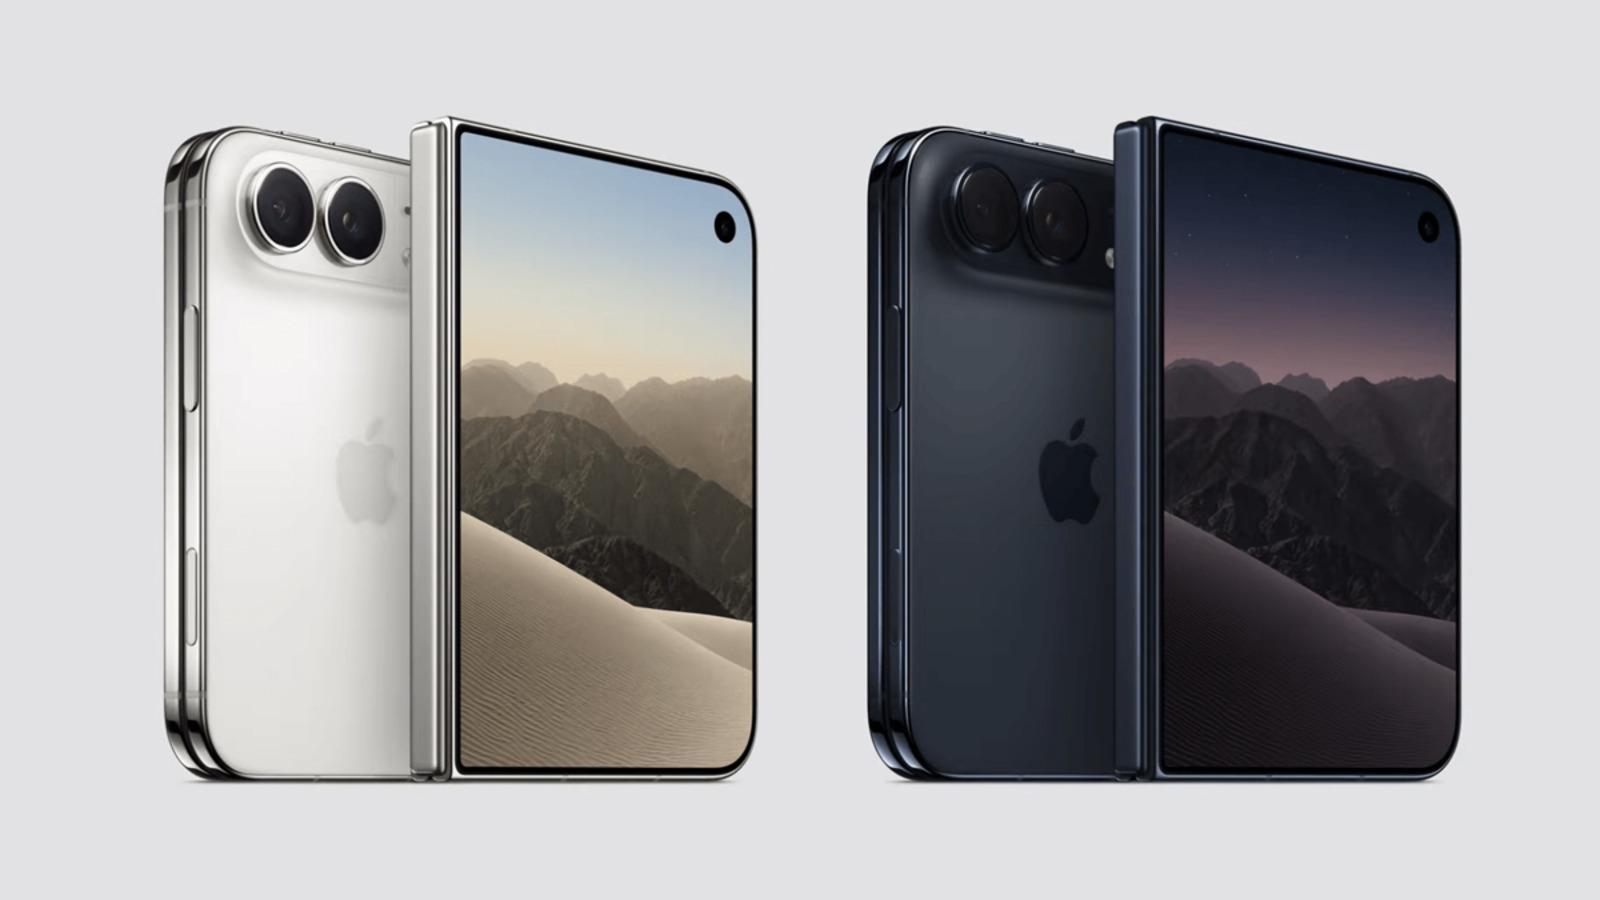
Apple, Katlanabilir Telefon Piyasasına iPhone Duo ile Girdi: Özellikler ve Modeller
 Güncel Haberler